EU AI Act für Schweizer SaaS-Anbieter: Der Praxis-Guide 2026
Jens Margraf ·
Schweizer SaaS-Anbieter im EU-Markt: Was der EU AI Act 2026 für Provider wie aibox bedeutet – Pflichten, Checkliste und Rechtssicherheit für Deutschland.
Die meisten Schweizer SaaS-Anbieter, die heute nach Deutschland verkaufen, tun das in einer regulatorischen Grauzone – ohne es zu wissen.
Nicht weil ihre Technologie schlecht wäre. Sondern weil zwischen dem Launch einer Plattform und dem ersten deutschen Unternehmenskunden eine Compliance-Lücke klafft, die kaum jemand auf dem Radar hat: der EU AI Act (Verordnung EU 2024/1689).
Für Plattformen wie die aibox-app.ch, die Schweizer Unternehmen Zugang zu den leistungsfähigsten Sprachmodellen gibt – von ChatGPT über Claude bis zu Perplexity – ist das keine abstrakte Drohung. Es ist die neue Realität des Exportgeschäfts in den EU-Raum.
Dieser Guide erklärt, was Schweizer SaaS-Anbieter jetzt konkret tun müssen.
Was ist der EU AI Act – und warum gilt er für Schweizer Unternehmen?
Der EU AI Act ist seit dem 1. August 2024 in Kraft und wird stufenweise angewendet:
Februar 2025: Verbotene KI-Praktiken traten in Kraft
August 2025: Transparenz- und Dokumentationspflichten für GPAI-Modelle (General Purpose AI)
August 2026: Vollständige Anforderungen für Hochrisiko-KI-Systeme
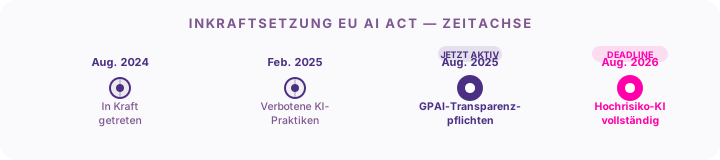
Entscheidend für Schweizer Anbieter: Der AI Act wirkt extraterritorial. Wer KI-Dienste auf dem EU-Markt anbietet – unabhängig vom Firmensitz – fällt in den Geltungsbereich. Schweizer SaaS-Anbieter mit deutschen Kunden sind damit genauso betroffen wie Berliner Startups.
Der AI Act wirkt extraterritorial. Wer KI-Dienste auf dem EU-Markt anbietet – unabhängig vom Firmensitz – fällt in den Geltungsbereich.
Die drei Rollen im EU AI Act: Wer trägt welche Verantwortung?
Der AI Act denkt nicht in «Anbietern» und «Nutzern». Er denkt in Verantwortungsketten. Für Schweizer SaaS-Anbieter ist die Abgrenzung zwischen diesen drei Rollen zentral:
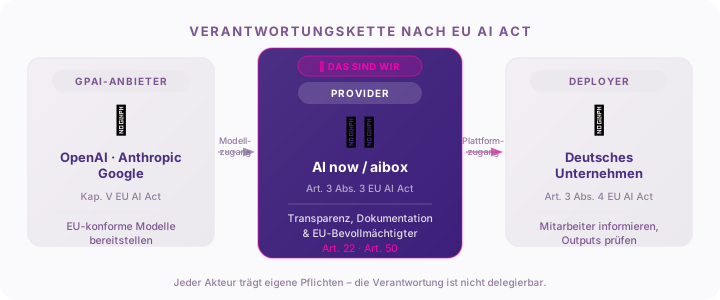
Wir als «Provider» (Art. 3 Abs. 3 EU AI Act)
Auch wer Sprachmodelle nicht selbst trainiert, gilt als Provider – sobald eine Applikation unter eigenem Namen auf dem EU-Markt bereitgestellt wird. Als aibox-Provider sind wir verantwortlich für Sicherheitsstandards, Transparenz und technische Dokumentation.
Der deutsche Kunde als «Deployer» (Art. 3 Abs. 4 EU AI Act)
Ein Deployer ist kein passiver Nutzer. Eine Marketingagentur in München, die über aibox Kundentexte generiert, trägt eigene gesetzliche Pflichten: Sie muss Mitarbeitende darüber informieren, dass sie mit KI interagieren, und Outputs auf Korrektheit prüfen. Wer das als Anbieter nicht kommuniziert, lässt seine Kunden rechtlich im Regen stehen.
OpenAI, Anthropic & Google als «GPAI-Anbieter» (Kap. V EU AI Act)
Die Sprachmodelle im Hintergrund fallen unter die GPAI-Regelungen. Als SaaS-Provider müssen wir sicherstellen, dass die integrierten Modelle EU-konform sind – und das unseren Kunden nachweisbar belegen.
Vier Compliance-Säulen für den Markteintritt Deutschland
Vier Bereiche müssen rechtlich sauber sein, bevor der erste deutsche B2B-Vertrag unterzeichnet wird.
① EU-Bevollmächtigter (Art. 22 EU AI Act)
Schweizer Firmensitz bedeutet: kein EU-Sitz, damit Pflicht zur Benennung eines Bevollmächtigten mit EU-Sitz. Dieser ist der rechtliche Ankerpunkt für deutsche Aufsichtsbehörden. Ohne ihn ist das Anbieten der SaaS-Lösung in Deutschland ein direkter Verstoss gegen den AI Act – ohne Ermessensspielraum.
② Transparenzpflichten (Art. 50 EU AI Act)
Nutzer müssen erkennen, dass sie mit KI interagieren. KI-generierte Outputs müssen als solche gekennzeichnet werden können. Kunden müssen verstehen, welche Modelle im Hintergrund laufen und welche Datenschutzgarantien diese bieten. Das betrifft die AGB, die Benutzeroberfläche und die Kundenkommunikation.
③ Risikoprüfung ermöglichen
Setzt ein deutsches Unternehmen die Plattform in sensiblen Bereichen ein – HR, Rechtsberatung, medizinische Kommunikation – kann eine Grundrechte-Folgenabschätzung Pflicht werden. Als Provider müssen wir alle notwendigen Informationen zur Funktionsweise bereitstellen, damit Kunden ihre eigenen Compliance-Pflichten erfüllen können.
④ Datensouveränität «Made in Switzerland»
Prompts, Benutzermanagement und Logging-Daten werden unter Schweizer Recht (revDSG) verarbeitet – mit EU-Standardvertragsklauseln (SCC) nach Art. 46 DSGVO für den Datentransfer. Für deutsche Einkäufer, die den US Cloud Act fürchten, ist das ein messbarer Compliance-Vorteil – kein Marketing-Claim.
Was wir als aibox-Betreiber selbst gerade durchlaufen
Wir schreiben diesen Artikel nicht als Zuschauer. Wir schreiben ihn aus der Mitte des Prozesses heraus.
Die öffentliche Version der aibox – die Zugang zu einer breiten Auswahl an Sprachmodellen bietet – ist in ihrer aktuellen Form nicht auf EU AI Act Compliance ausgerichtet. Das ist keine Überraschung: Sie wurde für den Schweizer Markt gebaut, unter Schweizer Recht, für Schweizer Unternehmen.
Für EU-Kunden haben wir deshalb ein separates Angebot entwickelt: eine aibox-Version mit ausgewählten Sprachmodellen, die ausschliesslich auf Azure-Infrastruktur im EU-Raum gehostet werden. Datensouveränität, DSGVO-Konformität, kontrollierte Datenflüsse – eingebaut, nicht nachgepflastert.
Was wir dabei gelernt haben: Die grösste Arbeit liegt nicht in der Technik. Sie liegt in der Dokumentation, der Vertragsgestaltung und der klaren Kommunikation gegenüber Kunden, welche Version für welchen Anwendungsfall gilt. Genau darum geht es in diesem Guide.
Checkliste: Ist Ihre SaaS-Plattform EU-AI-Act-ready?
Vor dem ersten deutschen Kundenvertrag sollten diese fünf Punkte erfüllt sein:
AGB & AVV: Sind Provider/Deployer-Rollen und AI-Act-Pflichten explizit geregelt?
EU-Bevollmächtigter: Benannt und dokumentiert gemäss Art. 22 EU AI Act?
Technisches Dossier: Sind Datenflüsse zwischen der Schweiz, der EU und LLM-Anbietern (USA) dokumentiert?
Instruction for Use: Gibt es eine klare Anleitung zur menschlichen Prüfung von KI-Outputs (Human Oversight)?
Incident-Reporting: Gibt es einen definierten Prozess für schwerwiegende Fehlfunktionen eines Modells?
Fazit: Compliance ist kein Bremsklotz – sie ist der Vertriebsvorteil
Der EU AI Act ist für Schweizer SaaS-Anbieter keine lästige Bürokratie. Er ist die neue Eintrittskarte für den EU-Markt und gleichzeitig eine klare Differenzierung gegenüber US-Anbietern, die Schweizer Datensouveränität schlicht nicht bieten können.
Wer Compliance in sein Produkt einbaut statt sie nachträglich draufzupflastern, verkauft nicht nur Software. Er verkauft Vertrauen.
Souveränität bedeutet 2026: Die technologische Freiheit der KI nutzen – ohne die rechtliche Kontrolle zu verlieren.
Quellen & Rechtsnachweise
¹ Europäisches Parlament / Rat der EU: Verordnung (EU) 2024/1689 über künstliche Intelligenz (EU AI Act), Amtsblatt der EU, 12. Juli 2024. EUR-Lex
² BDO Schweiz: The EU AI Act and its implications for Swiss companies, 2024. bdo.ch
³ Europäische Kommission: GPAI Code of Practice, 2024/2025. artificialintelligenceact.eu
⁴ Bundesgesetz über den Datenschutz (revDSG), in Kraft seit 1. September 2023. admin.ch
⁵ Europäische Kommission: Standardvertragsklauseln für Drittlandübermittlungen, Beschluss 2021/914/EU.